Hva er DMARC? Policy, alignment og rapporter forklart
· 8 min lesetid · Av MailWatch-teamet
DMARC (Domain-based Message Authentication, Reporting and Conformance) er en DNS-post som forteller mottakerne hva de skal gjøre med e-post som bruker domenet ditt i Fra-adressen, men som ikke består SPF eller DKIM. Samtidig ber den mottakerne sende deg rapporter om all e-post de ser fra domenet ditt. DMARC er definert i RFC 7489 og er det som faktisk stopper forfalskede avsenderadresser.
- DMARC-posten ligger på
_dmarc.firma.noog starter medv=DMARC1. - En melding består DMARC hvis SPF eller DKIM består og samtidig samsvarer (er «aligned») med domenet i Fra-adressen.
- Policyen styrer hva som skjer ved feil:
p=none(bare overvåk),p=quarantine(søppelpost) ellerp=reject(avvis). - Med
rua=får du daglige aggregerte rapporter som viser hvem som sender e-post i ditt navn. - Start med
p=none, rydd opp i avsenderne og stram inn gradvis tilp=reject.
Hvordan DMARC fungerer
SPF sjekker om serveren har lov til å sende for domenet i konvolutten (Return-Path). DKIM sjekker om meldingen er signert av et domene og ikke endret. Men ingen av dem sier noe om Fra-adressen mottakeren faktisk ser. Det er det hullet svindlere utnytter, og det er det DMARC tetter.
Når en mottaker får en e-post fra From: faktura@firma.no, skjer dette:
- Mottakeren slår opp TXT-posten på
_dmarc.firma.no. - Den sjekker SPF og DKIM som vanlig.
- Den sjekker om domenet som besto SPF eller DKIM, samsvarer med
firma.no. - Består minst én av dem med alignment, består meldingen DMARC. Ellers brukes policyen i posten.
- Resultatet registreres og sendes til deg i neste aggregerte rapport.
Alignment: relaxed og strict
Alignment betyr at domenet som er autentisert, må høre sammen med domenet i Fra-adressen. For SPF sammenlignes Fra-domenet med domenet i Return-Path. For DKIM sammenlignes det med d= i signaturen.
| Modus | Tag | Krav | Eksempel med From: post@firma.no |
|---|---|---|---|
| Relaxed (standard) | adkim=r / aspf=r | Samme organisasjonsdomene | d=nyhetsbrev.firma.no godkjennes |
| Strict | adkim=s / aspf=s | Nøyaktig samme domene | Bare d=firma.no godkjennes |
For de aller fleste er relaxed riktig. Strict gir lite ekstra beskyttelse og mange flere feil når tjenester sender fra subdomener.
d=tjenesten.com. Løsningen er å sette opp egen DKIM-signering (ofte kalt «domeneautentisering») hos leverandøren, slik at den signerer med ditt domene.DMARC-policyene: none, quarantine og reject
| Policy | Hva mottakeren gjør med meldinger som feiler | Når den brukes |
|---|---|---|
p=none | Ingenting spesielt. Meldingen behandles som vanlig, men rapporteres | I starten, for å kartlegge alle avsendere |
p=quarantine | Legger meldingen i søppelpost eller karantene | Når de fleste legitime avsendere består |
p=reject | Avviser meldingen under leveransen | Målet: full beskyttelse mot forfalskning |
p=none beskytter ikke mot noe, den gir deg bare innsyn. Gmail og Yahoo godtar p=none som minimum for avsendere med mer enn 5000 meldinger om dagen (krav fra februar 2024), og Microsoft stiller samme minimumskrav for Outlook.com fra mai 2025. Men det er først med quarantine eller reject at svindlere faktisk blir stoppet. Det er særlig viktig mot direktørsvindel og falske fakturaer, der angriperen utgir seg for å være deg.
Alle taggene i en DMARC-post
En DMARC-post er en TXT-post på _dmarc-subdomenet:
_dmarc.firma.no. 3600 IN TXT "v=DMARC1; p=quarantine; rua=mailto:dmarc@firma.no; adkim=r; aspf=r"| Tag | Verdier | Betydning |
|---|---|---|
v | DMARC1 | Påkrevd, skal stå først |
p | none, quarantine, reject | Påkrevd. Policy for domenet |
sp | som p | Policy for subdomener. Utelatt betyr at subdomener arver p |
rua | mailto:-adresse(r) | Hvor aggregerte rapporter skal sendes |
ruf | mailto:-adresse(r) | Hvor feilrapporter (forensic) skal sendes |
pct | 0–100 (standard 100) | Andel av feilende meldinger policyen gjelder for |
adkim | r / s | Alignment for DKIM (standard relaxed) |
aspf | r / s | Alignment for SPF (standard relaxed) |
fo | 0, 1, d, s | Når feilrapporter skal lages. 1 = hvis SPF eller DKIM feiler |
ri | sekunder (standard 86400) | Ønsket rapportintervall. De fleste sender uansett daglig |
rua og ruf: rapportene
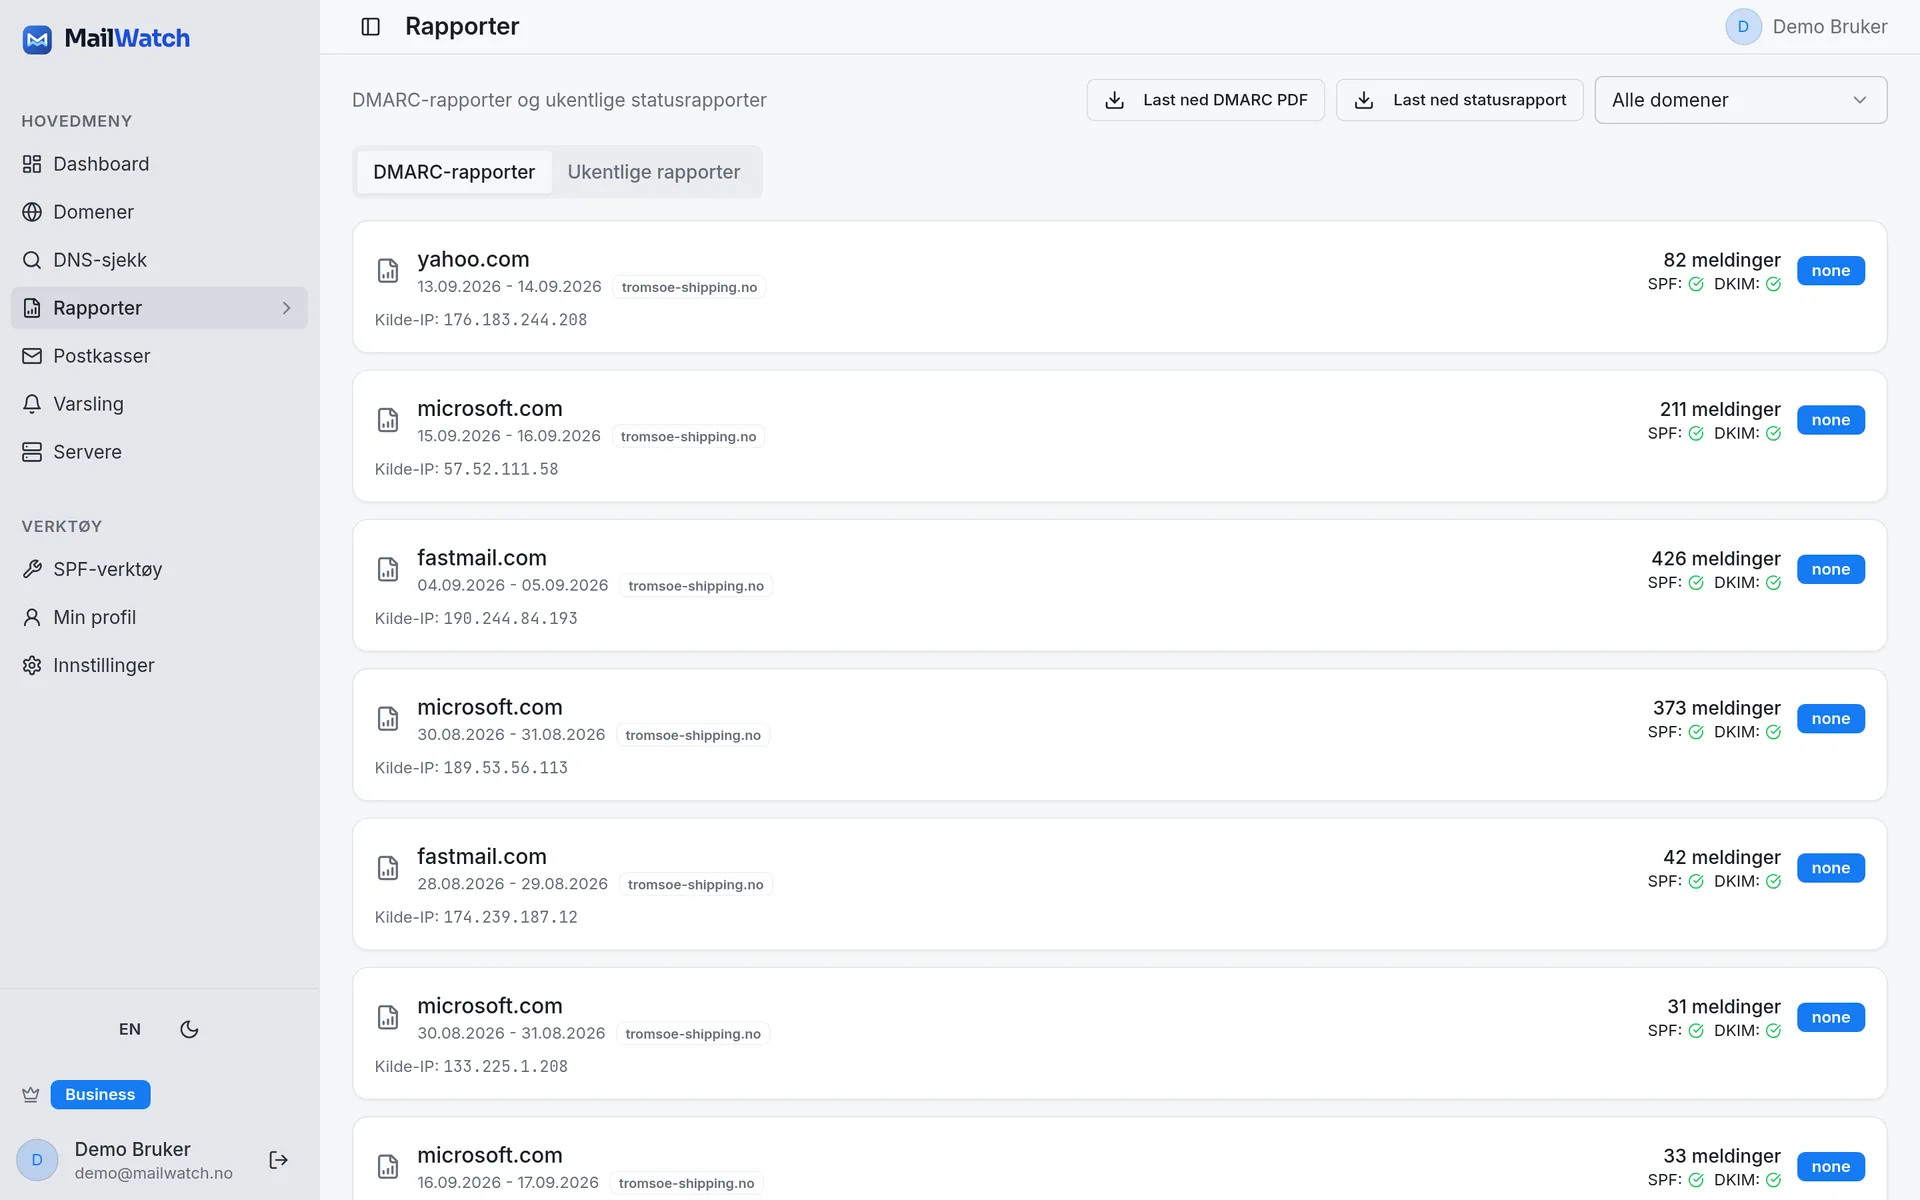
rua gir deg aggregerte rapporter i XML, vanligvis én per mottaker per døgn. De inneholder ikke selve e-postene, men IP-adresser, antall meldinger og SPF-, DKIM- og DMARC-resultat for hver kilde. Det er her du ser at nettbutikken sender uten DKIM, eller at noen i utlandet forsøker å sende i ditt navn. Hvordan du tolker dem, står i slik leser du DMARC-rapporter.
ruf gir feilrapporter om enkeltmeldinger. De kan inneholde personopplysninger, og de store leverandørene som Gmail og Microsoft sender dem i liten grad eller ikke i det hele tatt. For de fleste norske virksomheter er rua nok, og det er enklere å forholde seg til GDPR uten ruf.
Skal rapportene til et annet domene enn ditt eget, for eksempel en overvåkingstjeneste, må det domenet bekrefte at det tar imot rapporter for deg med en egen TXT-post (firma.no._report._dmarc.mottaker.no). Seriøse tjenester ordner dette automatisk.
pct og sp
pct lar deg innføre en streng policy gradvis. Med p=quarantine; pct=25 blir en fjerdedel av de feilende meldingene lagt i søppelpost, resten behandles som om policyen var ett nivå lavere. Støtten varierer mellom mottakere, og den oppdaterte DMARC-spesifikasjonen som er under arbeid i IETF (DMARCbis), fjerner pct til fordel for et enklere testflagg. Bruk den gjerne underveis, men ikke bygg strategien rundt den.
sp gir subdomenene en egen policy. Vanligst er å la subdomenene arve hovedpolicyen, eller sette sp=reject for å hindre misbruk av oppdiktede subdomener som faktura.firma.no.
Eksempler: DMARC-poster du kan bruke
1. Start: bare overvåking
v=DMARC1; p=none; rua=mailto:dmarc@firma.noIngen påvirkning på leveransen. Du begynner å motta rapporter.
2. Gradvis innstramming
v=DMARC1; p=quarantine; pct=50; rua=mailto:dmarc@firma.no3. Full beskyttelse
v=DMARC1; p=reject; rua=mailto:dmarc@firma.no4. Hoveddomene i karantene, subdomener avvist
v=DMARC1; p=quarantine; sp=reject; rua=mailto:dmarc@firma.no5. Domene som aldri sender e-post
v=DMARC1; p=reject; sp=reject; adkim=s; aspf=sKombiner med SPF-posten v=spf1 -all. Det er en enkel måte å stenge parkerte domener mot misbruk.
Slik innfører du DMARC trygt
Å hoppe rett til p=reject er den sikreste måten å stoppe din egen fakturautsendelse på. Innføringen bør skje i faser:
- Kartlegg: Publiser
p=nonemedruaog samle rapporter i minst to til fire uker. - Rydd opp: Sørg for at alle legitime tjenester (e-postplattform, CRM, nyhetsbrev, fakturasystem, nettbutikk) består SPF eller DKIM med alignment. Sett opp egen DKIM der det mangler.
- Stram inn: Gå til
p=quarantine, gjerne medpctførst, og følg med på rapportene. - Fullfør: Når rapportene viser at bare uautoriserte kilder feiler, går du til
p=reject. - Overvåk: Nye tjenester og endringer hos leverandører dukker opp hele tiden. Fortsett å lese rapportene.
Hele prosessen med sjekklister og hva du ser etter i hver fase, finner du i artikkelen fra p=none til p=reject: DMARC steg for steg.
Vanlige DMARC-feil
- Posten ligger på feil sted. Den skal på
_dmarc.firma.no, ikke påfirma.no. Pass også på at DNS-panelet ikke legger til domenet to ganger. - Flere DMARC-poster. Har
_dmarcmer enn én post som starter medv=DMARC1, ignoreres DMARC. - Bli stående på p=none for alltid. Mange stopper etter første steg. Da får du rapporter, men ingen beskyttelse.
- Ingen rua. Uten rapporter flyr du i blinde og kan ikke trygt stramme inn.
- Syntaksfeil. Manglende semikolon,
rua=dmarc@firma.noutenmailto:, eller atv=DMARC1ikke står først. - Glemte avsendere. Tjenester som sender i ditt navn uten alignment, blir stoppet når du går til quarantine eller reject. Det er derfor rapportene er så viktige.
Er du usikker på hvordan domenet ditt står i dag, kan du sjekke domenet ditt gratis og se SPF, DKIM og DMARC på ett sted.
Ofte stilte spørsmål
Hva står DMARC for?
DMARC står for Domain-based Message Authentication, Reporting and Conformance. Det er en standard (RFC 7489) som bygger på SPF og DKIM, og som lar domeneeieren bestemme hva mottakere skal gjøre med e-post som feiler autentisering, og få rapporter om all e-post som sendes i domenets navn.
Hva er forskjellen på p=none, p=quarantine og p=reject?
p=none betyr at mottakeren bare rapporterer og leverer som vanlig. p=quarantine betyr at meldinger som feiler, havner i søppelpost. p=reject betyr at de avvises helt. Bare quarantine og reject gir reell beskyttelse mot forfalskning.
Må både SPF og DKIM bestå for at DMARC skal bestå?
Nei. Det holder at én av dem består og samtidig er aligned med domenet i Fra-adressen. I praksis bør du likevel ha begge, fordi SPF brytes ved videresending og DKIM kan brytes hvis meldingen endres underveis.
Hva er DMARC-alignment?
Alignment betyr at domenet som består SPF (Return-Path) eller DKIM (d=), hører sammen med domenet i Fra-adressen. Med relaxed alignment, som er standard, holder det at de har samme organisasjonsdomene. Med strict må de være helt like.
Hvor lang tid tar det å gå fra p=none til p=reject?
For en liten virksomhet med få tjenester kan det ta noen uker. Større organisasjoner med mange systemer som sender e-post, bruker ofte to til seks måneder. Det avgjørende er at DMARC-rapportene viser at alle legitime avsendere består før du strammer inn.
Trenger jeg DMARC hvis jeg ikke sender nyhetsbrev?
Ja. DMARC beskytter først og fremst mot at andre sender e-post i ditt navn, for eksempel falske fakturaer til kundene dine. Det gjelder alle domener, også de som bare brukes til vanlig e-post eller ikke sender e-post i det hele tatt.
Oppsummering
DMARC binder SPF og DKIM sammen med Fra-adressen, gir deg innsyn gjennom rapporter og lar deg til slutt avvise all forfalsket e-post fra domenet ditt. Start med p=none og rua, bruk rapportene til å rydde opp, og stram inn til p=reject. MailWatch tar imot og tolker DMARC-rapportene for deg, viser hvem som sender på vegne av domenet, overvåker DMARC-, SPF- og DKIM-postene fortløpende og varsler deg på e-post, SMS eller Pushover når noe endrer seg. Du kan prøve gratis i 30 dager.
Prøv MailWatch gratis i 30 dager · Sjekk domenet ditt gratis