Hva er DKIM? Digital signatur for e-post forklart
· 8 min lesetid · Av MailWatch-teamet
DKIM (DomainKeys Identified Mail) er en digital signatur som avsenderserveren legger på hver e-post, og som mottakeren kontrollerer mot en offentlig nøkkel publisert i domenets DNS. Stemmer signaturen, vet mottakeren at meldingen er godkjent av domenet og ikke er endret underveis. DKIM er definert i RFC 6376 og er den delen av e-postautentiseringen som tåler videresending best.
- Avsenderen signerer utvalgte headere og innholdet med en privat nøkkel. Den offentlige nøkkelen ligger i DNS på
selektor._domainkey.firma.no. - Selektoren er et navn som gjør det mulig å ha flere nøkler samtidig, for eksempel én per e-posttjeneste.
- Bruk RSA-nøkler på minst 2048 bit, og roter dem jevnlig.
- For at DKIM skal telle i DMARC, må signaturens domene (
d=) samsvare med Fra-domenet.
Hvordan DKIM-signering fungerer
DKIM bygger på vanlig offentlig nøkkel-kryptografi. Du, eller e-posttjenesten din, har et nøkkelpar: en privat nøkkel som bare avsenderserveren kjenner, og en offentlig nøkkel som alle kan slå opp i DNS.
- Signering: Når en e-post sendes, lager serveren en hash av meldingsteksten og av utvalgte headere (typisk From, To, Subject, Date og Message-ID). Hashen signeres med den private nøkkelen.
- Header legges til: Signaturen legges i en ny header,
DKIM-Signature, sammen med informasjon om domene, selektor og algoritme. - Verifisering: Mottakeren leser
d=ogs=fra headeren, henter den offentlige nøkkelen fra DNS og kontrollerer signaturen. - Resultat: Stemmer alt, blir resultatet
dkim=pass. Er innholdet endret eller nøkkelen feil, blir detdkim=fail.
Slik kan en DKIM-signatur se ut (forkortet):
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed;
  d=firma.no; s=mail2026;
  h=from:to:subject:date:message-id;
  bh=2jUSOH9NhtVGCQWNr9BrIAPreKQjO6Sn7XIkfJVOzv8=;
b=dzdVyOfAKCdLXdJOc9G2q8LoXSlEniSbav+yuU4zGeeruD00lszZVoG4ZHRNiYzR...| Tag | Betydning |
|---|---|
v=1 | DKIM-versjon |
a=rsa-sha256 | Algoritme. rsa-sha1 er utdatert og skal ikke brukes (RFC 8301) |
c=relaxed/relaxed | Kanonisering for header/innhold. relaxed tåler små endringer i mellomrom og linjeskift, simple tåler nesten ingenting |
d= | Domenet som tar ansvar for signaturen. Brukes i DMARC-alignment |
s= | Selektoren, som peker på riktig nøkkel i DNS |
h= | Hvilke headere som er signert |
bh= | Hash av meldingsinnholdet |
b= | Selve signaturen |
DKIM-posten i DNS
Den offentlige nøkkelen publiseres som en TXT-post på et underdomene med formen <selektor>._domainkey.<domene>:
mail2026._domainkey.firma.no. 3600 IN TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAu5x..."v=DKIM1– versjon (anbefalt, bør stå først).k=rsa– nøkkeltype.ed25519finnes også (RFC 8463), men støtten hos mottakere er ikke universell, så bruk det eventuelt i tillegg til RSA.p=– den offentlige nøkkelen i base64. Tomp=betyr at nøkkelen er trukket tilbake.t=y– testmodus. Bør fjernes når oppsettet fungerer.
Mange tjenester, som Microsoft 365 og flere nyhetsbrevverktøy, ber deg i stedet opprette en CNAME som peker til en nøkkel de selv drifter. Fordelen er at leverandøren kan rotere nøkkelen uten at du må endre DNS.
selector1._domainkey.firma.no. CNAME selector1-firma-no._domainkey.firma.onmicrosoft.com.Hva er en DKIM-selektor?
Selektoren er et fritt valgt navn som lar et domene ha mange DKIM-nøkler samtidig. Hver tjeneste som sender for domenet ditt, bør signere med sin egen nøkkel og sin egen selektor. Det gjør det mulig å bytte eller trekke tilbake én nøkkel uten å påvirke de andre.
| Tjeneste | Typiske selektorer | Posttype |
|---|---|---|
| Microsoft 365 | selector1, selector2 | CNAME |
| Google Workspace | google (standard, kan endres) | TXT |
| Mailchimp | k2, k3 | CNAME |
| SendGrid | s1, s2 | CNAME |
| Egen server | Valgfritt, f.eks. mail2026 | TXT |
Selektorene hos leverandørene kan endre seg over tid, så sjekk alltid det tjenesten selv oppgir i sitt kontrollpanel.
Slik finner du selektoren
Det finnes ingen måte å liste opp alle selektorer for et domene via DNS. Du må vite navnet. Tre måter å finne det på:
- Se i en mottatt e-post. Send en melding fra tjenesten til deg selv, åpne kildekoden («Vis original» i Gmail, «Vis meldingskilde» i Outlook) og finn
s=iDKIM-Signature-headeren. - Se i DMARC-rapportene. Aggregerte rapporter viser domene og selektor for hver DKIM-signatur mottakerne har sjekket. Les mer i slik leser du DMARC-rapporter.
- Se i leverandørens kontrollpanel. Der står det hvilke DNS-poster du skal opprette.
Når du vet selektoren, kan du slå opp nøkkelen:
dig TXT selector1._domainkey.firma.no +short
nslookup -type=TXT google._domainkey.firma.no
Nøkkellengde: 1024 eller 2048 bit?
RFC 8301 krever minst 1024 bit og anbefaler 2048 bit for RSA-nøkler. 1024-bit nøkler regnes i dag som svake, og flere store mottakere vurderer dem strengere. Bruk 2048 bit med mindre en gammel DNS-leverandør gjør det umulig.
En 2048-bit nøkkel er lengre enn 255 tegn, som er grensen for én enkelt streng i en TXT-post. Posten må derfor deles i flere strenger innenfor samme post:
mail2026._domainkey.firma.no. IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."
  "...resten av nøkkelen...IDAQAB" )
De fleste moderne DNS-paneler deler automatisk. Pass på at det ikke kommer mellomrom eller anførselstegn midt i nøkkelen, for da blir den ugyldig.
4096-bit nøkler gir i praksis ingen merkbar ekstra sikkerhet for e-post, men gir store DNS-svar og er ikke alltid støttet. 2048 er det anbefalte nivået.
Rotasjon av DKIM-nøkler
En privat nøkkel som har vært i bruk lenge, har større sjanse for å ha lekket, for eksempel via en gammel server eller en tidligere leverandør. God praksis er å rotere nøklene jevnlig, typisk hver 6. til 12. måned, og alltid når en ansatt med tilgang slutter eller en server kompromitteres.
Med selektorer kan rotasjonen gjøres uten nedetid:
- Lag et nytt nøkkelpar og publiser den offentlige nøkkelen under en ny selektor (f.eks.
mail2027). - Vent til DNS har spredt seg (minst TTL-tiden, gjerne et døgn).
- Bytt signeringen på serveren til den nye selektoren.
- La den gamle nøkkelen ligge i DNS i noen dager, slik at meldinger som allerede er underveis, fortsatt kan verifiseres.
- Trekk tilbake den gamle nøkkelen ved å tømme
p=eller slette posten.
Microsoft 365 gjør dette med selector1 og selector2, der du kan starte rotasjon fra administrasjonssenteret. Tjenester som bruker CNAME, roterer som regel automatisk.
DKIM og DMARC: alignment
En gyldig DKIM-signatur er ikke nok i seg selv. For at DKIM skal telle i DMARC, må domenet i d= samsvare med domenet i Fra-adressen. Med standard «relaxed» alignment holder det at de deler organisasjonsdomene, så d=mail.firma.no godkjennes for From: post@firma.no.
Et vanlig problem er at en tjeneste signerer med sitt eget domene, for eksempel d=sendgrid.net eller d=firma.onmicrosoft.com. Da blir DKIM pass, men ikke aligned, og hjelper ikke DMARC. Løsningen er å sette opp «custom DKIM» eller «domeneautentisering» hos leverandøren, slik at de signerer med ditt domene.
Gmail og Yahoo krever siden februar 2024 at avsendere med mer enn 5000 meldinger om dagen har DKIM, og at enten SPF eller DKIM er aligned med Fra-domenet. Microsoft har tilsvarende krav for Outlook.com fra mai 2025.
Vanlige DKIM-feil og hvordan du retter dem
DKIM er ikke aktivert
I Microsoft 365 må DKIM for eget domene aktiveres manuelt etter at CNAME-postene er publisert. Inntil da signeres e-posten med onmicrosoft.com-domenet, som ikke gir alignment. Se guiden for Microsoft 365.
Nøkkelen finnes ikke i DNS
Feil selektor, skrivefeil i vertsnavnet eller at DNS-panelet automatisk har lagt til domenet to ganger (selector1._domainkey.firma.no.firma.no). Resultatet blir dkim=temperror eller permerror.
Ødelagt nøkkel
Mellomrom, linjeskift eller ekstra anførselstegn midt i p=-verdien, eller at en lang nøkkel er kuttet ved 255 tegn. Sammenlign nøkkelen i DNS med den leverandøren oppgir.
Innholdet endres etter signering
Antivirus-gatewayer, signaturverktøy som legger til bunntekst og e-postlister som endrer emnefeltet, kan bryte signaturen. Signer så sent som mulig i kjeden. For videresending og e-postlister finnes ARC (RFC 8617), som lar mellomledd bevare autentiseringsresultatet.
Gammel nøkkel eller svak algoritme
1024-bit nøkler og rsa-sha1 bør byttes ut. Oppgrader til 2048 bit og rsa-sha256 ved neste rotasjon.
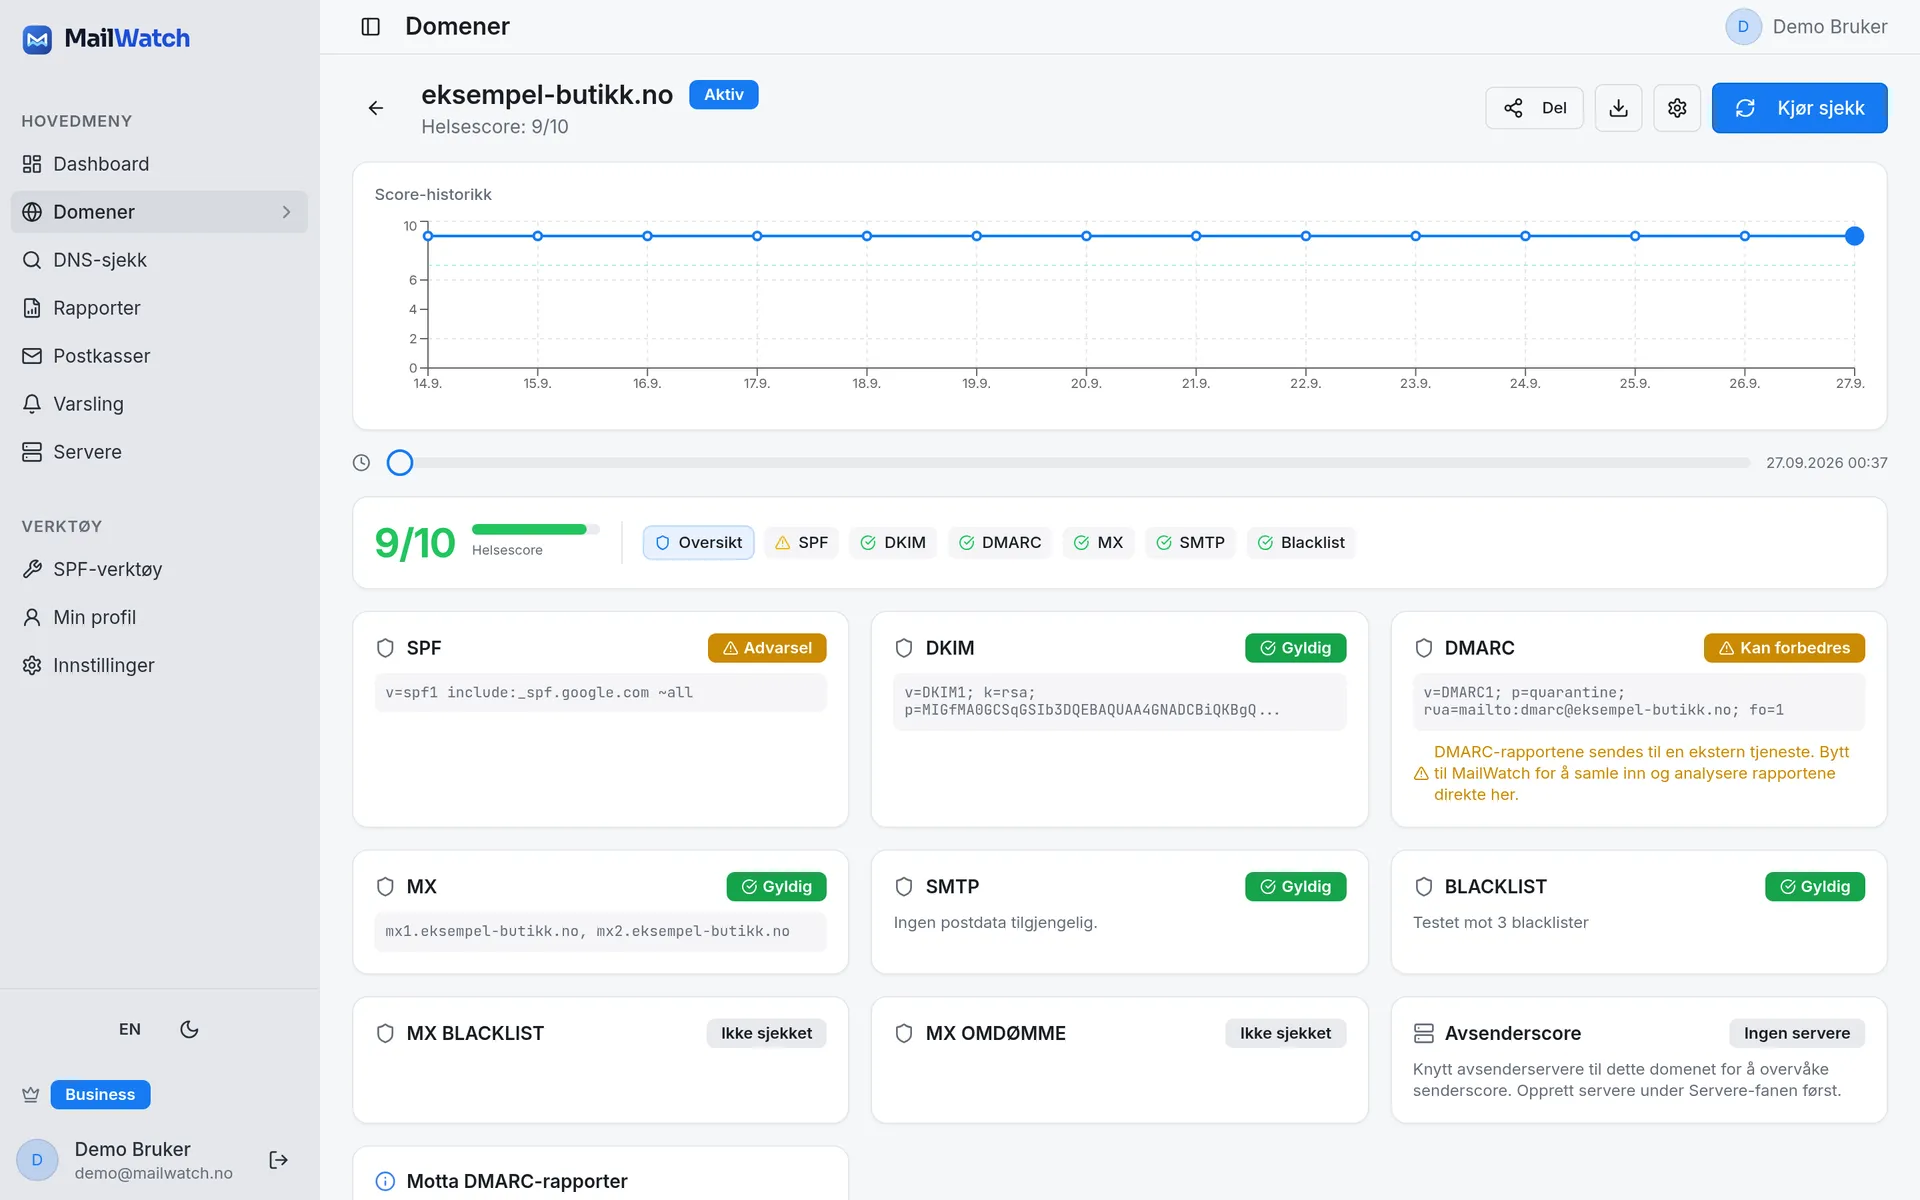
Vil du se hvordan domenet ditt står nå, kan du sjekke domenet ditt gratis.
Ofte stilte spørsmål
Hva står DKIM for?
DKIM står for DomainKeys Identified Mail. Det er en standard (RFC 6376) der avsenderserveren signerer e-post med en privat nøkkel, og mottakeren verifiserer signaturen med en offentlig nøkkel som ligger i domenets DNS.
Hva er en DKIM-selektor?
En selektor er et navn som peker på én bestemt DKIM-nøkkel i DNS, på formen selektor._domainkey.domene.no. Den gjør det mulig å ha flere nøkler samtidig, for eksempel én per e-posttjeneste, og å rotere nøkler uten nedetid. Selektoren står i s=-feltet i DKIM-Signature-headeren.
Hvilken nøkkellengde bør jeg bruke for DKIM?
Bruk RSA med 2048 bit. 1024 bit er minimum etter RFC 8301, men regnes som svakt. Fordi en 2048-bit nøkkel er lengre enn 255 tegn, må TXT-posten deles i flere strenger, noe de fleste DNS-leverandører gjør automatisk.
Hvor ofte bør jeg bytte DKIM-nøkkel?
En vanlig anbefaling er hver 6. til 12. måned, og alltid ved mistanke om at nøkkelen kan være kompromittert. Publiser ny nøkkel under ny selektor, bytt signering, og trekk tilbake den gamle etter noen dager.
Hvorfor feiler DKIM selv om nøkkelen er riktig?
Den vanligste årsaken er at meldingen er endret etter signering, for eksempel av en bunntekst, et antivirusfilter eller en e-postliste. Det kan også skyldes at nøkkelen i DNS er kuttet eller inneholder mellomrom, eller at avsenderen signerer med en annen selektor enn du tror.
Holder det med DKIM uten SPF?
DMARC krever bare at én av dem består med alignment, så teknisk kan DKIM alene gi DMARC pass. I praksis bør du ha begge: Gmail og Yahoo krever både SPF og DKIM for store avsendere, og SPF er en reserve når DKIM-signaturen brytes.
Oppsummering
DKIM gir e-posten din en kryptografisk signatur som beviser hvor den kommer fra og at den ikke er endret. Bruk 2048-bit nøkler, én selektor per tjeneste, sørg for at alle tjenester signerer med ditt eget domene, og roter nøklene jevnlig. MailWatch overvåker DKIM-postene dine, viser i DMARC-rapportene hvilke tjenester som signerer riktig og hvilke som ikke gjør det, og varsler deg på e-post, SMS eller Pushover hvis en nøkkel forsvinner eller slutter å virke. Start en gratis prøveperiode for å få oversikt.
Prøv MailWatch gratis i 30 dager · Sjekk domenet ditt gratis